Alguien de tu equipo está creando una App Registration o un Key Vault con ayuda de un asistente de IA, sea GitHub Copilot, Claude o cualquier otro. Avanza paso a paso con él y, en un momento dado, copia el secreto de cliente o una credencial y lo pega en la conversación. Lo he visto de cerca, y creo que nadie se ha parado a pensar en lo que eso implica.
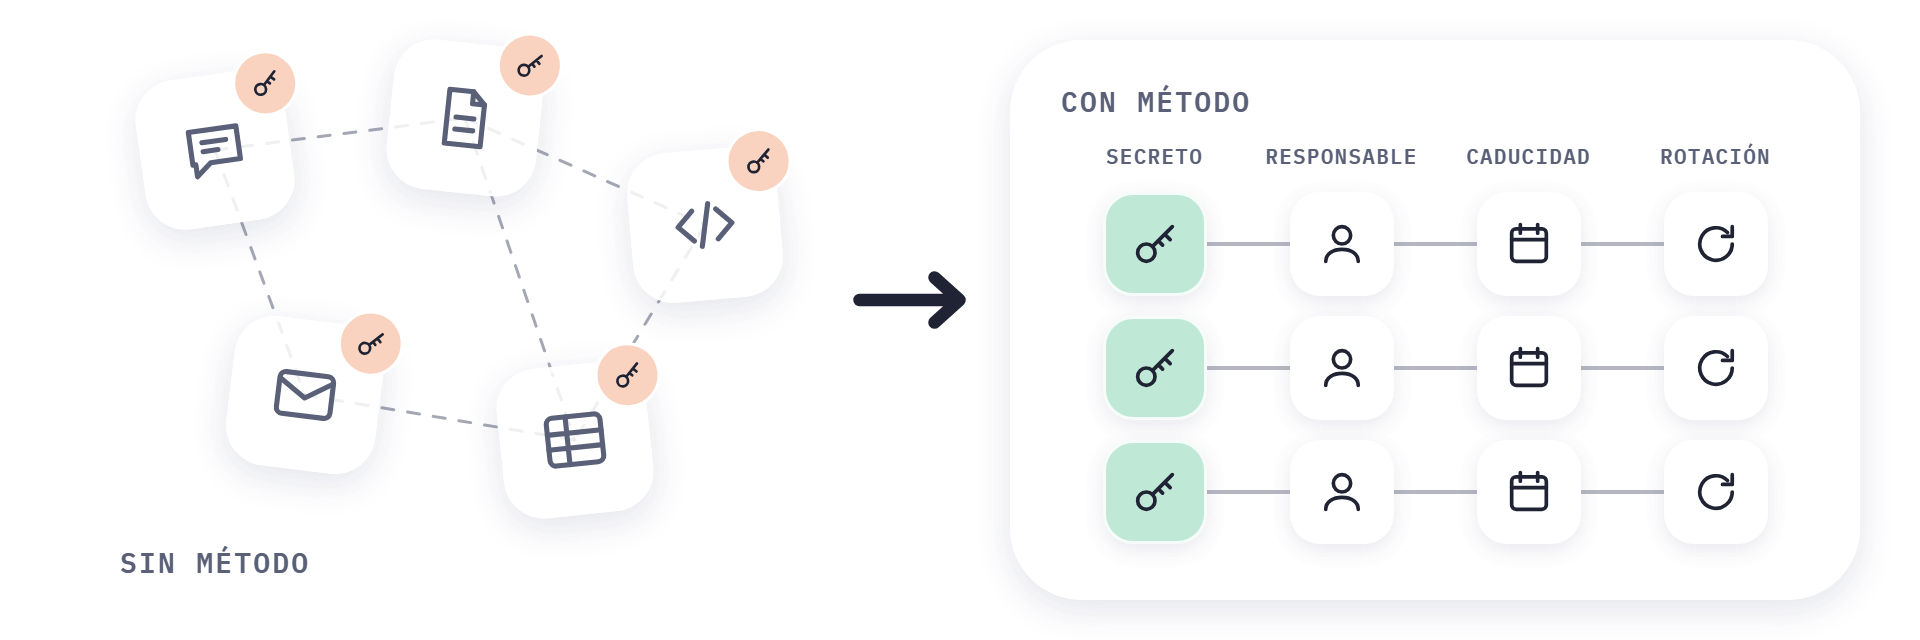
Mi postura es que hoy hace falta una metodología de gestión de secretos que fije, para cada secreto, quién es su responsable, dónde se guarda y cada cuánto se rota. Las aplicaciones, los flujos y los agentes de una empresa funcionan gracias a secretos. Y lo que más me cuesta con los clientes es que vean que ya viven esa situación: sus secretos están repartidos en un mar de datos, probablemente sin gobierno ni control.
Cada secreto necesita responsable, sitio y rotación
- Dónde están
- Repartidos en un mar de datos.
- Quién los gobierna
- Probablemente, sin gobierno ni control.
- Qué se fija
- Quién es su responsable y dónde se guarda.
- Y además
- Cada cuánto se rota, para cada secreto.
En aquel caso, el propio asistente avisaba en todas las conversaciones con una coletilla que, tal como la recuerdo, decía algo así: «es necesario rotar el secreto para que no viva en esta conversación ni sea expuesto». Quien la recibía la pasaba por alto. Hasta que saltaron las alarmas en Ciberseguridad y hubo que tomar medidas de mitigación y contención, y revisar la metodología.
Lo que Microsoft acaba de contar, y lo que no
Hay un informe reciente que conviene leer con atención, porque es fácil sacarlo de contexto. El 5 de noviembre, Microsoft Threat Intelligence publicó que desde agosto de 2026 ha visto a atacantes usar una herramienta ofensiva basada en agentes de IA para buscar secretos expuestos en repositorios públicos de GitHub. Desde el 28 de octubre, como pronto, empezó a ver inicios de sesión con éxito de service principals en algunos de los clientes afectados. En total, el agente consiguió iniciar sesión en decenas de aplicaciones de varios tenants. En un caso concreto, un agente pasó de buscar secretos de cliente en GitHub a extraer datos de Azure Key Vault en cinco minutos (bastante menos de lo que se tarda en encontrar sala para hablarlo).
de buscar secretos de cliente en GitHub a extraer datos de Azure Key Vault, en un caso concreto del informe.Fuente: Microsoft Threat Intelligence, 5 de noviembre de 2026
Para quien decide, lo relevante está en dos recomendaciones del mismo informe. Una: tratar como comprometida cualquier credencial expuesta públicamente, aunque después se haya editado o borrado el sitio donde apareció, porque sigue sirviendo hasta que se revoca o se rota. Otra: no guardar credenciales, claves ni cadenas de conexión en código, ficheros de configuración, repositorios públicos, incidencias «u otros lugares donde puedan quedar expuestas sin querer».
Ahora bien, los secretos del caso de Microsoft salieron de repositorios públicos. El informe no habla de conversaciones con asistentes de IA, y ninguna de las fuentes que cito documenta que los atacantes saquen secretos de ahí. Sobre uno de esos asistentes sí hay algo documentado. El centro de privacidad de Anthropic explica que, en sus productos para organizaciones, borra entradas y salidas de su backend en un plazo de 30 días, con excepciones, y conserva los chats y las sesiones de código dentro del producto.
El informe habla de repositorios, no de conversaciones
Repositorios públicos de GitHub
De ahí salieron los secretos. Lo expuesto públicamente se trata como comprometido.
Conversaciones con asistentes
El informe no habla de ellas, y ninguna fuente citada muestra que los atacantes saquen secretos de ahí.
Un método antes que otra herramienta
Seguro que estás pensando: «nosotros ya tenemos Key Vault». Key Vault resuelve dónde se guarda el secreto. Quién responde de él, cuándo caduca y qué se hace si se expone siguen siendo decisiones tuyas.
La propia Microsoft da piezas para ese método, y en un orden que importa a quien decide: primero quitar el secreto donde se pueda y después gobernar el que quede. Su tutorial de rotación lo plantea así: lo mejor es autenticarse con una identidad administrada y, donde un escenario exija clave o contraseña, rotarla con regularidad. Según la documentación de identidades administradas, no tienen coste adicional y la credencial ni siquiera es accesible para quien desarrolla, así que no hay nada que copiar en una conversación. La misma página admite que el manejo manual de secretos es una fuente conocida de incidentes de seguridad y de caídas.
Para los secretos que queden, su guía para proteger secretos en Key Vault recomienda guardar en etiquetas del secreto el calendario de rotación, la fecha de caducidad y el responsable, y rotar con regularidad según la política de la organización y la sensibilidad de la credencial, con intervalos de 60 a 90 días como ejemplo. Pregunta en tu equipo cuántos de vuestros secretos llevan hoy esas etiquetas.
Si aplicamos ese criterio y las dos recomendaciones del informe a lo que yo he visto, sale una regla que suscribo: un secreto que ha pasado por una conversación con un asistente se trata como expuesto y se rota. La regla cuenta esa conversación entre los «otros lugares» de los que habla Microsoft, aunque el informe no la nombre.
Primero quitar el secreto, después gobernar el que quede
- Quitar
Identidad administrada
Donde se pueda: no hay credencial que copiar.
- Etiquetar
Etiquetas en Key Vault
Calendario de rotación, fecha de caducidad y responsable.
- Rotar
Rotación regular
Según política y sensibilidad; de 60 a 90 días, como ejemplo.
- Exposición
Si pasó por un asistente
Se trata como expuesto y se rota.
Lo difícil es que el cliente acepte que el problema ya está en casa. Los datos que GitGuardian publicó en marzo de 2026 van en esa línea, con la salvedad de que los publica una empresa que vende detección de secretos: cerca del 28 % de los incidentes que registran nacen fuera de los repositorios, en herramientas como Slack, Jira o Confluence, y esas fugas tienen 13 puntos porcentuales más de probabilidad de clasificarse como críticas. Y de las credenciales que GitGuardian confirmó como válidas en 2022, más del 64 % seguían siéndolo en enero de 2026.
Lo que no sé
Mi caso es lo que he visto, no una medida: no sé con qué frecuencia ocurre.
Tampoco sé qué hace cada asistente con lo que se le pega. Solo cito lo que Anthropic documenta para sus productos de organización; de los demás no tengo una fuente primaria comprobada.
Las identidades administradas no lo cubren todo. Solo valen con servicios que admiten autenticación de Entra y con cómputo de Azure o plataformas compatibles, de modo que seguirá habiendo secretos y seguirá haciendo falta rotarlos.
Y ten en cuenta quién habla: Microsoft vende Entra y Key Vault, y GitGuardian vende detección de secretos. Sus cifras no describen a tu empresa.
Cuatro límites de lo que digo
- Límite
Mi caso
Es lo que he visto, no una medida.
- Límite
Los asistentes
Solo cito lo que documenta Anthropic.
- Límite
Identidades
No lo cubren todo: seguirá habiendo secretos.
- Límite
Quién habla
Sus cifras no describen a tu empresa.
Cada vez que alguien de tu equipo configura algo con un asistente, decide en un segundo si el secreto entra en la conversación. Puede que en tu empresa esa decisión todavía no tenga responsable.
Fuentes
- Threat actors use agentic AI tooling to find and abuse exposed secrets. Microsoft Threat Intelligence y Microsoft Security Research (Microsoft Security Blog). 5 de noviembre de 2026.
- How long do you store my organization's data? Anthropic Privacy Center. 1 de julio de 2026.
- Secure your Azure Key Vault secrets. Microsoft Learn. Actualizada el 6 de octubre de 2026.
- Rotation tutorial for resources with one set of authentication credentials stored in Azure Key Vault. Microsoft Learn. Actualizada el 14 de octubre de 2026.
- Managed identities for Azure resources. Microsoft Learn. Actualizada el 15 de junio de 2026.
- The State of Secrets Sprawl 2026. GitGuardian. 17 de marzo de 2026.